Reverse Engineering IC Professionale & Analisi Tecnica

Analisi della progettazione dei circuiti integrati, recupero del firmware e ricerca sui semiconduttori. Le richieste necessitano di un obiettivo di ingegneria definito e di un titolo documentato relativo al dispositivo e al codice pertinente. La fattibilità dipende dal modello esatto e dallo stato di protezione.
Analisi Approfondita

Cos'è il Reverse Engineering IC (RE)?

L’ingegneria inversa degli IC esamina la struttura, i circuiti e il comportamento incorporato di un chip per una finalità di ingegneria definita.
L’analisi standard comprende l’ispezione strutturale, l’analisi dei circuiti e il backup del firmware tramite interfacce consentite, senza aggirare le protezioni di sicurezza.
Lo sblocco dei chip, l’aggiramento della protezione in lettura e l’estrazione di firmware protetto vengono valutati e preventivati separatamente, al di fuori dei servizi standard di analisi o backup. L’accettazione richiede un’autorizzazione documentata che copra il dispositivo, il codice e l’uso previsto, oltre a una verifica della fattibilità tecnica. Il recupero non è garantito.

Estrazione Fisica

Stratificazione dei circuiti tramite incisione chimica o lucidatura meccanica.

Recupero Logico

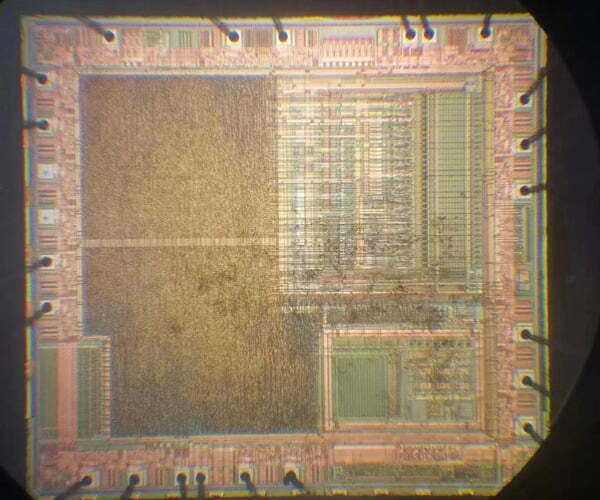
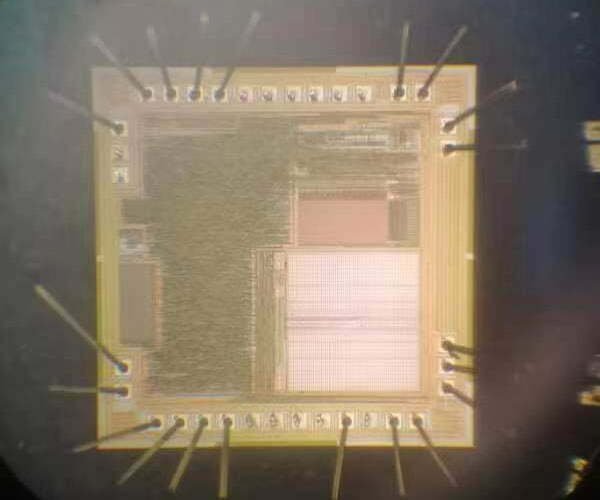
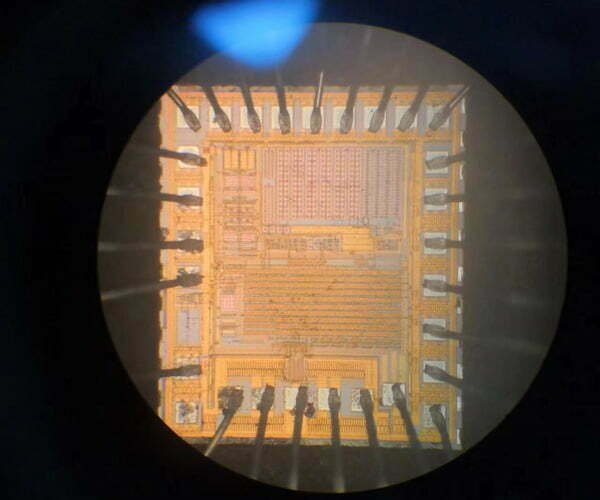
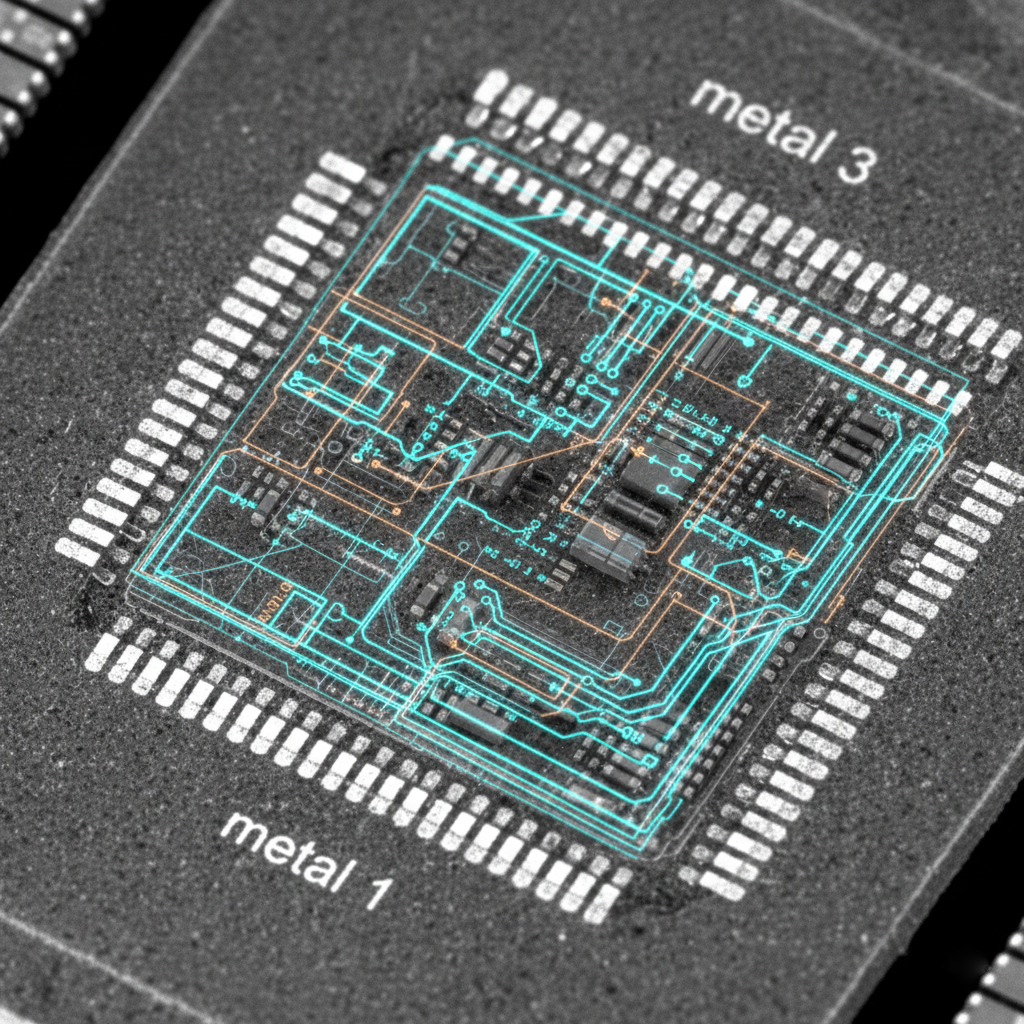
Utilizzo di immagini SEM ad alta risoluzione per estrarre la connettività a livello di transistor.

“Non si tratta solo di duplicazione; è uno strumento vitale per una profonda comprensione dei nodi avanzati e della protezione dei brevetti.”

METAL 3 (Top Layer)
METAL 2
METAL 1
POLY / TRANSISTOR LAYER
SCANNING STATUS: 100% COMPLETE

Tipi di Chip Core per il Reverse Engineering

MCU

MCU

FPGA

FPGA

CPLD

CPLD

ARM

ARM

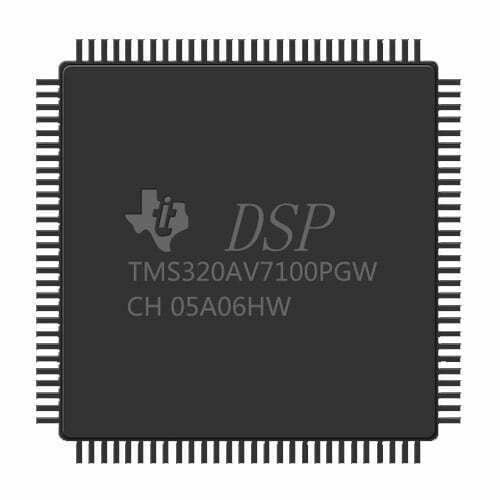
Digital Signal Processor (DSP)

DSP

La nostra Capacità di reverse engineering IC

Serie e Modelli IC Supportabili

Con oltre 15 anni di esperienza, abbiamo completato oltre 1.000 progetti di analisi hardware e recupero del firmware. I nostri clienti vanno da startup innovative a imprese globali in settori come Automotive, Aerospaziale, Automazione Industriale, Dispositivi Medici e Telecomunicazioni. Siamo il partner preferito per le aziende che richiedono approfondimenti hardware di alto livello e supporto per sistemi legacy. Per altri modelli IC, contattaci direttamente.

🔍

Come eseguire il reverse engineering di un microchip?

Le nostre metodologie professionali per l’analisi dei chip e il recupero dei dati.

IC reverse engineeing by software: Pocket-CHM-Pro-59

1. Analisi del Protocollo Firmware e della Logica

Utilizziamo analisi avanzate dei protocolli per identificare le sequenze logiche all'interno del firmware. Analizzando le tempistiche di esecuzione e le sequenze di cancellazione nelle architetture meno recenti, come la serie ATMEL AT89C, identifichiamo gli stati in cui la memoria diventa accessibile. Il nostro team mappa le strutture del firmware rilevando pattern di dati, come le sequenze esadecimali FFFF, e valuta la fattibilità del recupero o della migrazione a piattaforme hardware moderne.

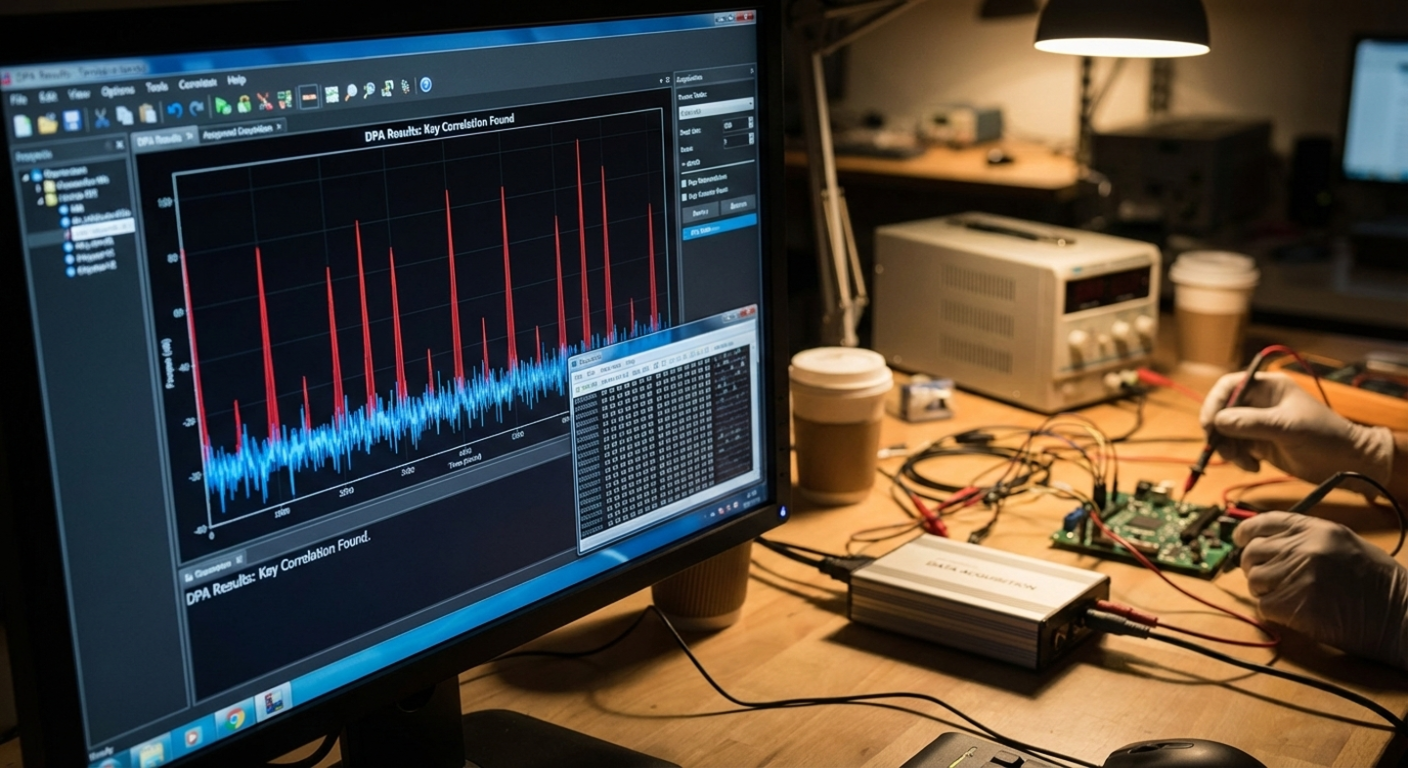
A high-resolution display showing a DPA correlation graph with sharp red spikes against blue noise, positioned in front of a blurred hardware hacking setup featuring a circuit board, data acquisition unit, and an engineer's hands using a multimeter probe.

2. Analisi della potenza dei canali laterali

Questa tecnica non invasiva monitora il consumo di energia e le emissioni elettromagnetiche durante il funzionamento del chip. Applicando modelli statistici avanzati, possiamo dedurre stati logici e modelli di esecuzione senza intrusioni fisiche. Questa metodologia è fondamentale per comprendere le operazioni interne del dispositivo e i processi crittografici, fornendo uno sguardo approfondito al comportamento funzionale del chip e al flusso di dati.

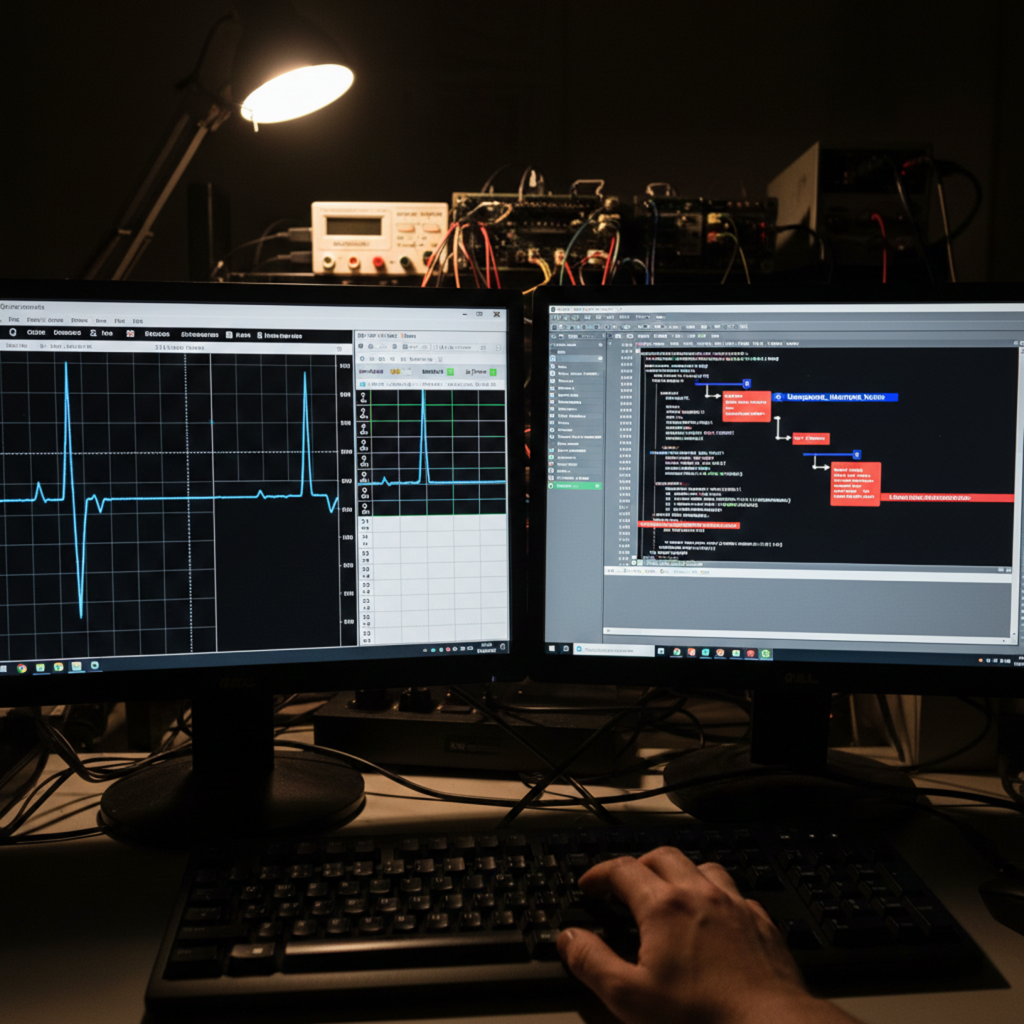
A first-person perspective of a technical workbench featuring two monitors. The left screen shows oscilloscope waveforms and a logic analyzer with flatlined channels. The right screen displays a disassembler's control flow graph with a red-highlighted interrupt. A hand rests on a keyboard in the foreground under a desk lamp.

3. Test di stress ambientale

Applicando glitch di tensione controllati o transitori di clock, analizziamo il comportamento del processore in condizioni operative anomale. Questa metodologia di stress aiuta a identificare vulnerabilità di progettazione nascoste e a migliorare la robustezza complessiva del sistema. Permette agli ingegneri di individuare punti critici di errore e ricostruire la logica del flusso di controllo che emerge solo durante specifiche fluttuazioni ambientali o eccezioni hardware.

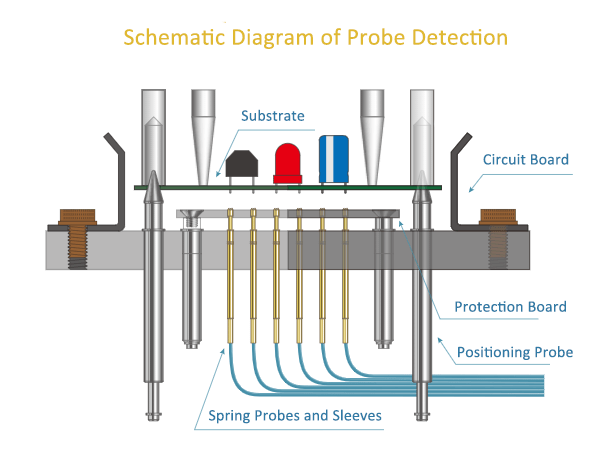
schematic of test probe on pcb

4. Micro-sondaggio interno

Utilizzando stazioni di sondaggio ad alta precisione, studiamo i collegamenti interni e il comportamento dei segnali entro un ambito concordato di ricerca o recupero. Il sondaggio oltre i pin di sicurezza del package può esporre segnali interni protetti; pertanto, ogni richiesta di questo tipo richiede un titolo documentato che copra sia il dispositivo sia i dati. Gli interventi intrusivi possono danneggiare il campione e non garantiscono il recupero del firmware.

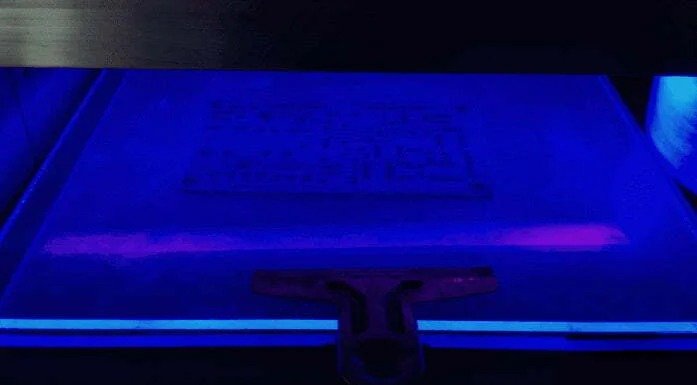
A high-contrast shot of a flat substrate under intense blue-violet ultraviolet light, showing a faint rectangular circuit pattern and a squeegee tool at the bottom edge.

5. Valutazione della conservazione di OTP / EPROM

L'esposizione a UV può alterare o cancellare la carica memorizzata nei dispositivi EPROM cancellabili con UV; non ricostruisce il firmware originale dopo la cancellazione. L'identificazione del dispositivo e la conservazione di tutti i dati leggibili devono precedere una valutazione autorizzata. Non considerate l'irradiazione UV un metodo generale di recupero per memorie OTP o chip industriali fuori produzione.

IC Restore Functionality: finding logic gap in chip code

6. Valutazione della sicurezza architetturale

Sfruttiamo le caratteristiche del design architetturale per il recupero avanzato dei dati. Identificando flag hardware specifici o flip-flop logici (FF) all'interno della struttura della memoria, valutiamo lo stato del chip per l'estrazione precisa del firmware. Questa metodologia è altamente efficace per la serie ATMEL 51 (AT89C51), dove l'analisi a livello di byte consente agli ingegneri di ripristinare l'accesso al codice critico perso a causa dell'obsolescenza hardware.

FIB-(focused-ion-beam)-(2)

7. Ripristino del circuito basato su FIB

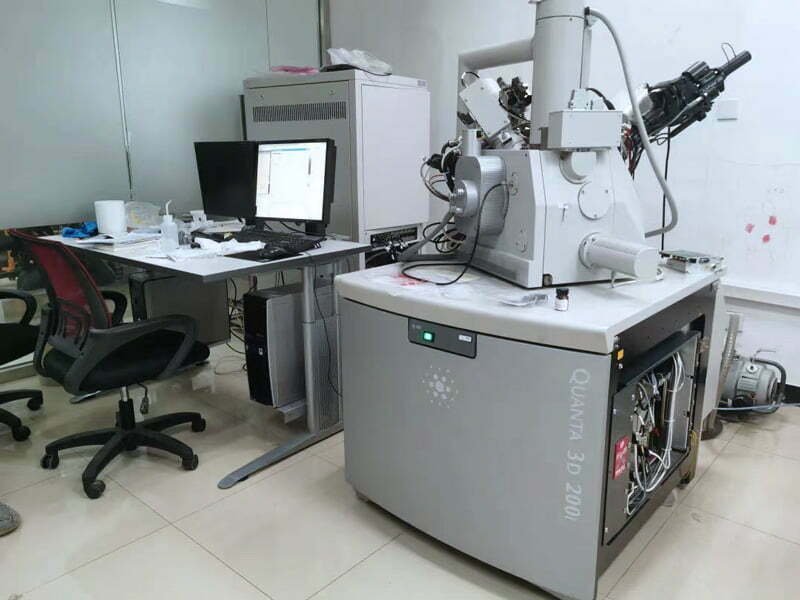
La tecnologia a fascio ionico focalizzato (FIB) è il nostro metodo principale per il ripristino di precisione dei circuiti. Dopo la decapsulazione chimica, utilizziamo la microscopia elettronica per modificare i percorsi logici interni su scala nanometrica. È ideale per progetti della serie TI MSP430 (MSP430F1101A, F149, F425) che coinvolgono fusibili di sicurezza. Ripristinando gli stati dei circuiti, rendiamo possibile il recupero del firmware da dispositivi protetti quando il codice sorgente originale non è disponibile. Le richieste che comportano la modifica dei fusibili di sicurezza o il recupero di firmware protetto richiedono una verifica separata del titolo autorizzativo, della fattibilità specifica per il dispositivo e del consenso alle prove distruttive. L'indicazione di un modello di chip non costituisce una promessa di accesso al suo codice.

A hyper-realistic macro SEM view of a silicon chip showing exposed metallic interconnect layers labeled "metal 1" and "metal 3," with a glowing translucent digital schematic in cyan and amber superimposed over the nanometer-scale transistors and vias.

8. Ricostruzione del percorso logico

Per chip CPLD e DSP ad alta complessità, eseguiamo un'analisi strutturale approfondita per aggirare le porte logiche non funzionanti e ripristinare l'accesso ai dati centrali del sistema. Questo processo comporta la ricostruzione di netlist complesse e l'identificazione di percorsi di segnale nascosti nella struttura del silicio. È particolarmente efficace per la serie TMS320 e consente ai ricercatori di recuperare algoritmi di elaborazione proprietari per finalità di R&D. Ogni richiesta di accesso o riproduzione di algoritmi proprietari deve includere l'autorizzazione del titolare dei diritti pertinente e un limite concordato all'uso dei dati recuperati.

Domande frequenti

Quanto tempo richiede l'ingegneria inversa di un circuito integrato?

La decapsulazione semplice richiede 1-3 giorni. L’estrazione completa della netlist può richiedere 2-12 settimane a seconda della complessità del chip e delle dimensioni del nodo.

I costi variano notevolmente. Un’analisi strutturale di base potrebbe partire da 5.000 dollari, mentre l’estrazione completa del circuito per i nodi avanzati può variare da 50.000 dollari a oltre 200.000 dollari.

L’estrazione del firmware da MCU protetti è un servizio sensibile sotto il profilo della sicurezza. La richiesta deve identificare il dispositivo, lo stato di protezione, l’uso previsto e l’autorizzazione documentata dei titolari dei diritti pertinenti sul dispositivo e sul codice. La sola proprietà di un campione fisico non costituisce un’autorizzazione a estrarre codice di terzi. Il recupero viene valutato caso per caso e non può essere garantito.

Esplora di più sulle conoscenze di IC

Cosa rivela il decapsulamento di un IC prima del recupero firmware

Il decapsulamento controllato di un circuito integrato rimuove parte del package per esaminare die, fili di bonding, marcature e danni visibili. L’operazione può aiutare l’identificazione, l’analisi dei guasti, l’acquisizione delle immagini degli strati o il probing successivo, ma non recupera automaticamente il codice protetto e può distruggere il campione. Lo sblocco e l’estrazione della memoria richiedono quindi un piano separato basato sul dispositivo, sul package, sulla protezione e sullo scopo autorizzato.

  • Definire prima la domanda: chiarire se servono identificazione, localizzazione del difetto, mappa delle connessioni o recupero dati.
  • Conservare campioni di controllo: mantenere dispositivi intatti per confronti elettrici e destinare un’unità allo sviluppo del processo.
  • Scegliere il metodo di apertura: adattare rimozione chimica, meccanica, termica o laser al package e al die.
  • Specificare le evidenze: richiedere fotografie calibrate, misure, note sugli strati, condizioni di prova e tracciabilità.
  • Fissare i limiti legali: documentare proprietà, autorizzazione, riservatezza, vincoli di esportazione e manipolazioni consentite.

Contattaci

Telefono: +86 157 9847 6858
Email: info@reversepcb.com
Stanza 602, Edificio 7A, Fase 2, Dongjiu Innovation Technology Park, No. 73 Xialinan Road, Nanwan Street, Longgang District, Shenzhen, Cina.
LUN-VEN 09:00 - 19:00, SAB-DOM 10:00 - 14:00
Torna in alto

Instant Quote

Preventivo immediato

Richiedi un preventivo

Scansiona il codice