
Pinagens, usos e verificações de layout de PCB do conector JTAG
Um conector JTAG fornece acesso para depuração, programação e varredura de limite embutidas. Este guia cobre sinais, riscos de pinagem e dicas de layout de PCB.



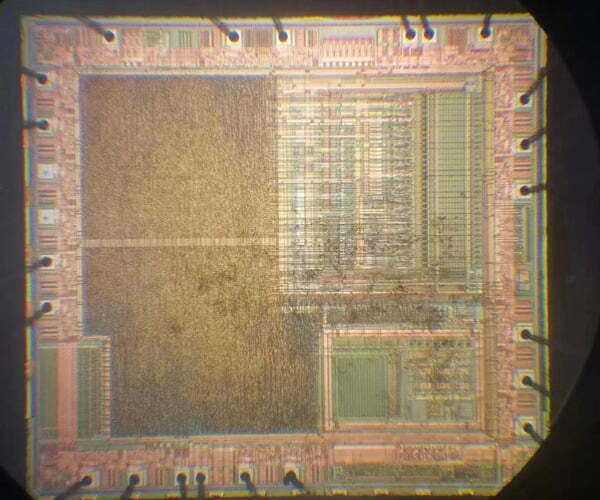
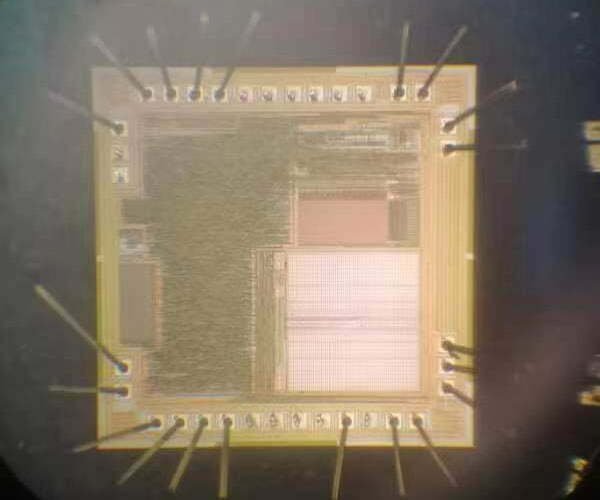
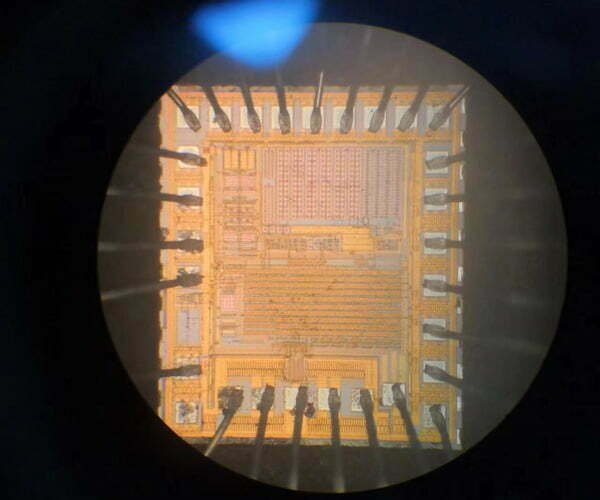
Utilizamos análise avançada de protocolos para identificar sequências lógicas no firmware. Ao analisar os tempos de execução e as sequências de apagamento em arquiteturas antigas, como a série ATMEL AT89C, identificamos estados em que a memória fica acessível. A nossa equipa mapeia as estruturas do firmware através da deteção de padrões de dados, como sequências hexadecimais FFFF, enquanto avalia a viabilidade de recuperação ou migração para plataformas de hardware modernas.
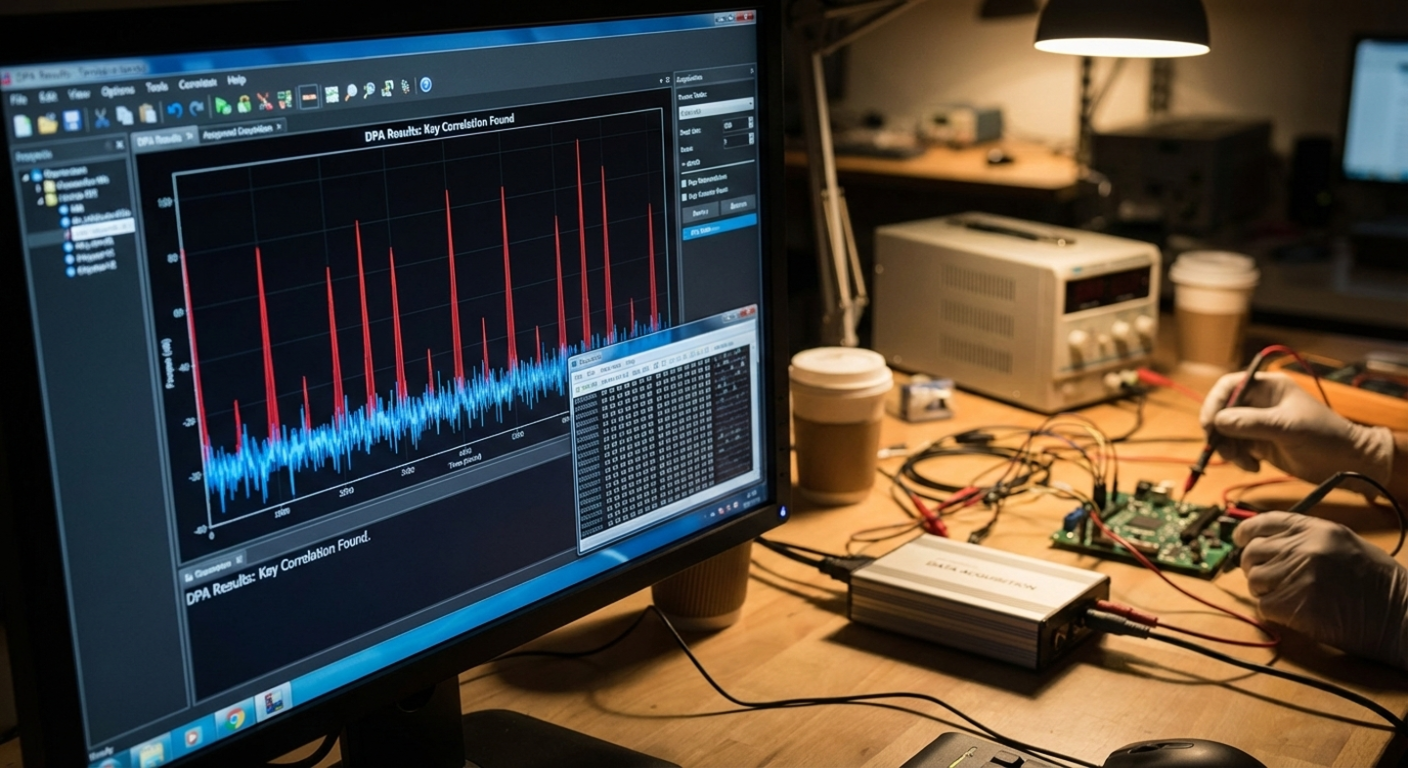
Esta técnica não invasiva monitora o consumo de energia e as emissões eletromagnéticas durante a operação do chip. Ao aplicar modelos estatísticos avançados, podemos inferir estados lógicos e padrões de execução sem invasão física. Essa metodologia é crucial para compreender as operações internas do dispositivo e os processos criptográficos, proporcionando uma visão profunda do comportamento funcional e do fluxo de dados do chip.
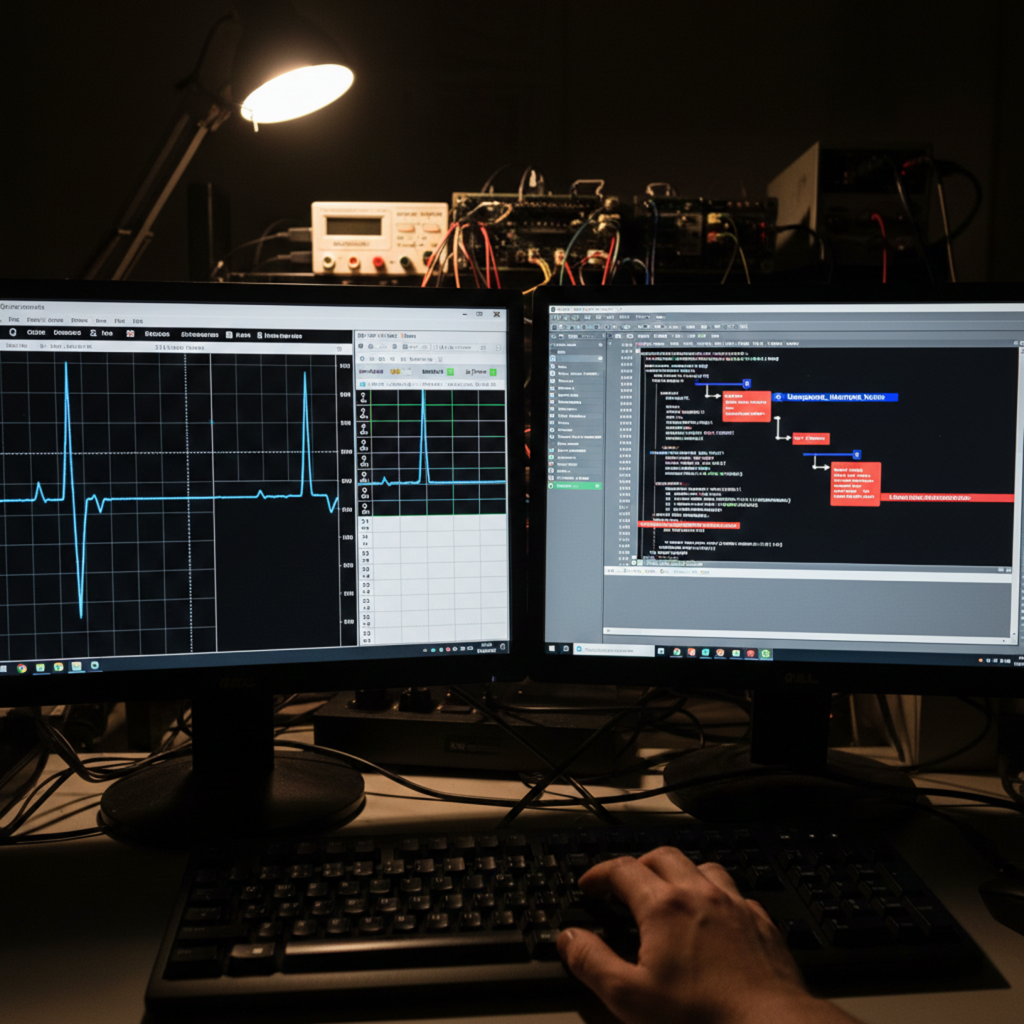
Ao aplicar falhas de tensão controladas ou transientes de clock, analisamos o comportamento do processador em condições operacionais anormais. Essa metodologia de estresse ajuda a identificar vulnerabilidades ocultas no projeto e a melhorar a robustez geral do sistema. Ela permite que os engenheiros identifiquem pontos críticos de falha e reconstruam a lógica do fluxo de controle que só surge durante flutuações ambientais específicas ou exceções de hardware.
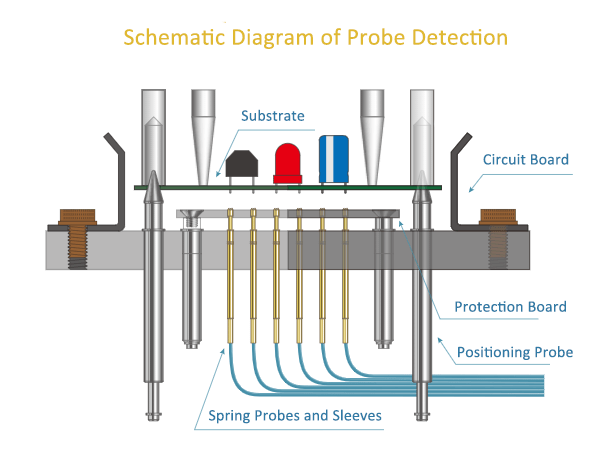
Com estações de sondagem de alta precisão, investigamos as ligações internas e o comportamento dos sinais dentro de um âmbito de investigação ou recuperação acordado. A sondagem para além dos pinos de segurança do encapsulamento pode expor sinais internos protegidos, pelo que qualquer pedido deste tipo exige legitimidade documentada que abranja tanto o dispositivo como os dados. O trabalho intrusivo pode danificar a amostra e não garante a recuperação do firmware.
A exposição a UV pode alterar ou apagar a carga armazenada em dispositivos EPROM apagáveis por UV; não reconstitui o firmware original após o apagamento. A identificação do dispositivo e a preservação de quaisquer dados legíveis devem preceder uma avaliação autorizada. Não considere a irradiação UV como um método geral de recuperação para memória OTP ou chips industriais descontinuados.
Aproveitamos as características do projeto arquitetônico para uma recuperação avançada de dados. Ao identificar sinalizadores de hardware específicos ou flip-flops lógicos (FFs) dentro da estrutura da memória, avaliamos o estado do chip para uma extração precisa do firmware. Essa metodologia é altamente eficaz para a série ATMEL 51 (AT89C51), onde a análise em nível de byte permite que os engenheiros restaurem o acesso a códigos críticos perdidos devido à obsolescência do hardware.
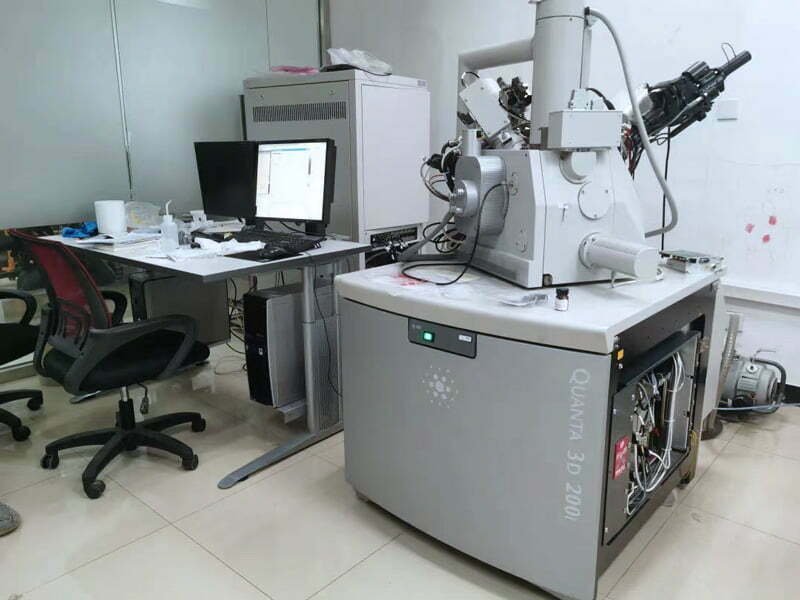
A tecnologia de feixe de iões focalizado (FIB) é o nosso principal método de restauro de precisão de circuitos. Após o desencapsulamento químico, utilizamos microscopia eletrónica para modificar os percursos lógicos internos à escala nanométrica. É ideal para projetos da série TI MSP430 (MSP430F1101A, F149, F425) que envolvem fusíveis de segurança. Ao restaurar estados dos circuitos, possibilitamos a recuperação de firmware de dispositivos protegidos quando o código-fonte original não está disponível. Os pedidos que envolvam a modificação de fusíveis de segurança ou a recuperação de firmware protegido exigem uma análise separada da legitimidade, da viabilidade específica do dispositivo e do consentimento para ensaios destrutivos. A indicação de um modelo de chip não constitui uma promessa de acesso ao respetivo código.
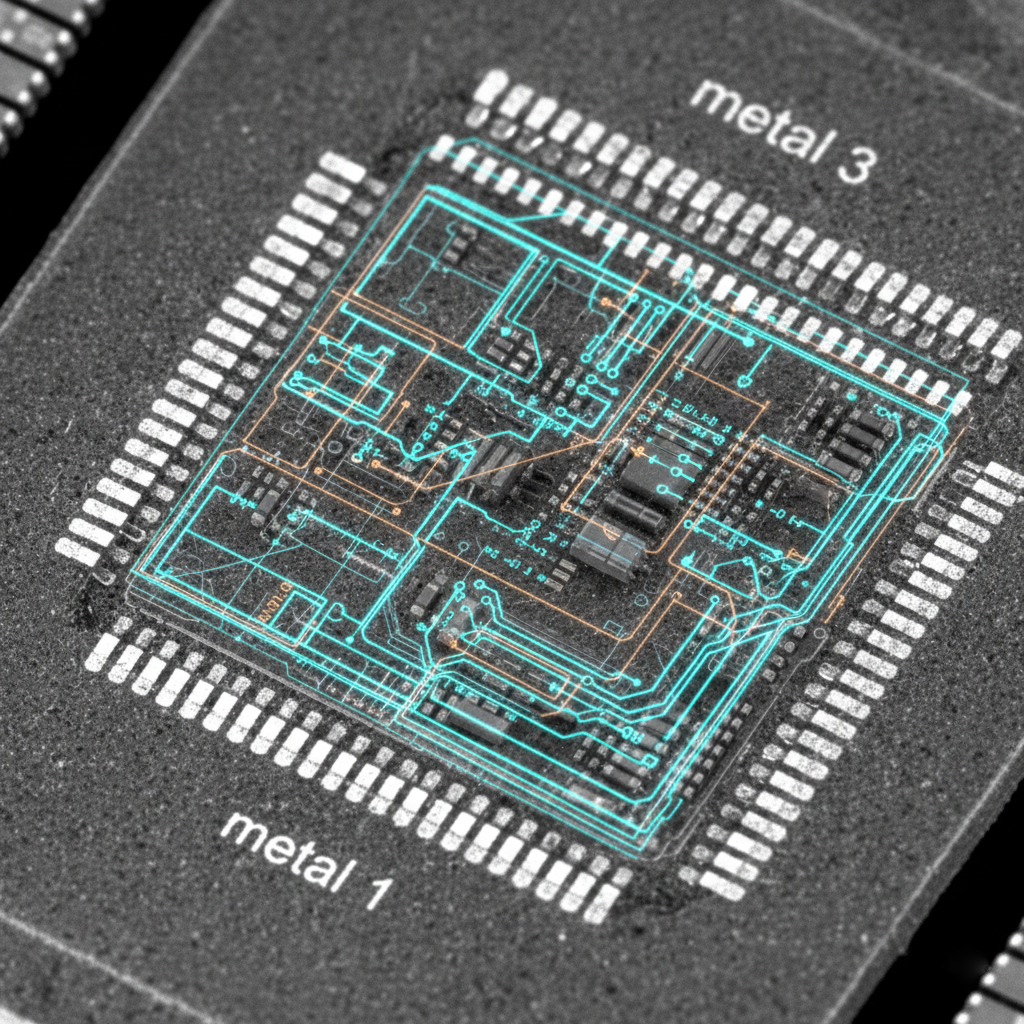
Para chips CPLD e DSP de elevada complexidade, realizamos uma análise estrutural aprofundada para contornar portas lógicas não funcionais e restaurar o acesso aos dados centrais do sistema. Este processo envolve a reconstrução de netlists complexas e a identificação de percursos de sinais ocultos na estrutura de silício. É particularmente eficaz para a série TMS320, permitindo aos investigadores recuperar algoritmos de processamento proprietários para fins de R&D. Qualquer pedido de acesso ou reprodução de algoritmos proprietários deve incluir a permissão do titular dos direitos relevante e um limite acordado para a utilização dos dados recuperados.
Um conector JTAG fornece acesso para depuração, programação e varredura de limite embutidas. Este guia cobre sinais, riscos de pinagem e dicas de layout de PCB.

Este guia explica a incompatibilidade de tempo entre os pulsos de controle do servo padrão e o uso genérico do HPWM em projetos PIC Basic Pro, com conselhos práticos em nível de placa.

Este artigo explica o que um HC-SR04 precisa para se comportar como um interruptor acionado por distância quando nenhum MCU está disponível e onde a abordagem se torna impraticável.