Identificare il dispositivo e la configurazione dello strumento
Lo STM32F429VGT6 è un microcontrollore Arm Cortex-M4 con unità in virgola mobile, frequenza massima della CPU di 180 MHz e 1 MB di Flash integrata, in un package LQFP100. ST indica 256 KB di SRAM, inclusi 64 KB di memoria strettamente accoppiata al core (CCM). Questi banchi di memoria hanno caratteristiche di accesso diverse; la CCM non è un buffer DMA di uso generale.
Confermare la marcatura completa del dispositivo, la revisione della scheda, il tipo di sensore, la versione del firmware e le memorie esterne prima di pianificare la manutenzione. Il datasheet STM32F427xx/STM32F429xx di ST fornisce le definizioni del dispositivo e del package. Le capacità di un microcontrollore non determinano l’architettura o le prestazioni di misura di uno strumento realizzato attorno a esso.
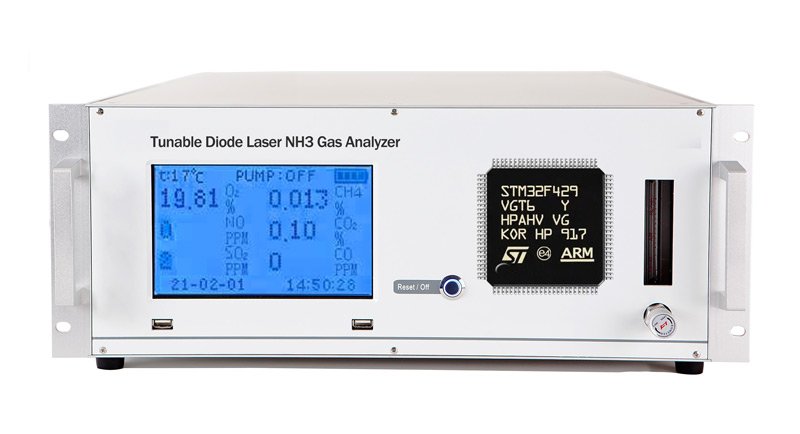
Immagine principale: illustrazione dell’apparecchiatura e del MCU per fornire un contesto visivo.
Mappare i collegamenti di debug supportati e quelli della scheda
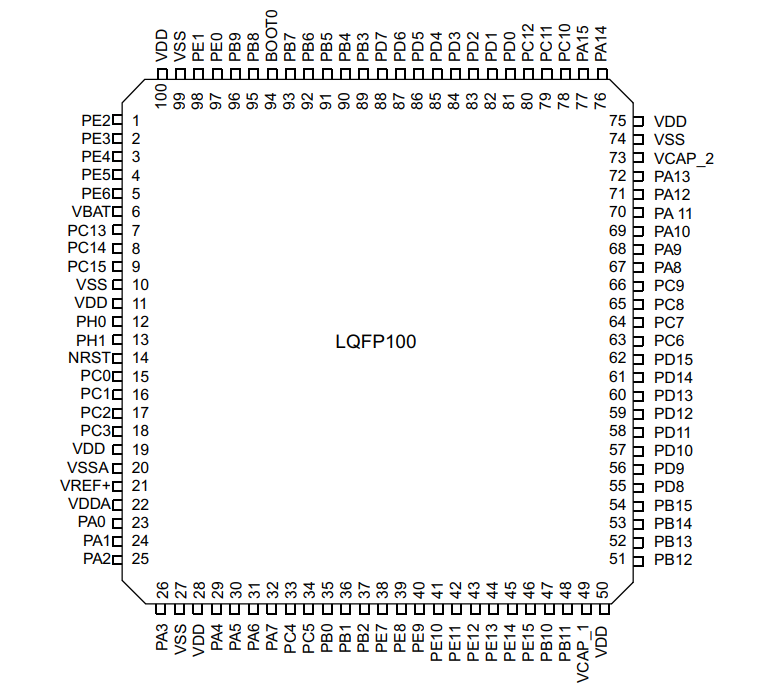
I segnali SWD sono PA13/SWDIO e PA14/SWCLK. Nel package LQFP100 corrispondono ai pin 72 e 76; NRST è il pin 14. Confermare l’orientamento del package e seguire le reti effettive della scheda prima di collegare una sonda supportata. Includere nella documentazione dei collegamenti il riferimento della tensione di alimentazione del target, la massa, il circuito di reset e gli eventuali componenti condivisi con le linee di debug.
Un connettore di debug cablato non dimostra che la memoria protetta sia leggibile. Registrare l’identità del dispositivo e lo stato di accesso segnalati dagli strumenti del produttore, quindi consultare la documentazione applicabile prima di qualsiasi operazione di cancellazione, programmazione o modifica degli option byte. Distinguere un problema di connessione, un problema di avvio e una restrizione dovuta alla protezione in lettura, anziché considerarli tutti un guasto di un chip cifrato.
Distinguere la protezione in lettura dalla cifratura
I livelli di protezione in lettura dello STM32F429 controllano l’accesso alla memoria e alle funzioni di debug. Non cifrano automaticamente l’applicazione né rendono impossibile la normale esecuzione del codice utente. Diagnosticare il guasto segnalato dallo strumento separatamente dallo stato di protezione del MCU.
Il manuale di riferimento RM0090 di ST descrive i livelli di protezione e le relative conseguenze. Il ritorno dal livello 1 al livello 0 provoca una cancellazione di massa della Flash principale e della SRAM di backup. Il livello 2 è irreversibile: non può essere abbassato tramite l’interfaccia di programmazione supportata. Un’operazione di cancellazione o di riduzione del livello di protezione è incompatibile con la conservazione di un’immagine esistente della Flash.
Lo STM32F429 non dispone del processore crittografico dedicato presente nella variante STM32F439. Un’applicazione può comunque implementare la cifratura via software o utilizzare un componente esterno. Accertarlo tramite evidenze specifiche dell’applicazione; né una lettura non riuscita né una parola di valore fisso trovata nella SRAM identificano una chiave AES o dimostrano l’esistenza di uno schema di cifratura.
Inventariare firmware e dati di calibrazione e configurazione
Nell’organizzazione predefinita a banco singolo, il 1 MB di Flash integrata del dispositivo VGT6 copre l’intervallo 0x08000000–0x080FFFFF. Verificare l’organizzazione dei banchi configurata e la relativa mappa degli indirizzi documentata prima di interpretare un’immagine di memoria. Registrare l’origine dei file, gli intervalli di indirizzi e le lunghezze di qualsiasi firmware o backup approvato. Un file binario grezzo richiede un indirizzo di caricamento. Non presumere che un’immagine di programma contenga tutti gli elementi necessari per ripristinare uno strumento.
I coefficienti di calibrazione, le costanti specifiche del sensore, le tabelle di compensazione, le selezioni dei gas, le soglie di allarme e lo storico degli interventi possono essere memorizzati nella Flash interna, nella memoria esterna o in un pacchetto di configurazione separato. Individuarne le posizioni e le versioni effettive sulla base della documentazione di progetto o di un’analisi riproducibile. Conservare l’associazione tra identità dell’unità, identità del sensore, firmware e dati di calibrazione; un file copiato da un’altra unità non dimostra che la calibrazione sia valida per questa.
Stabilire una base di valutazione non distruttiva
Intervenire soltanto su apparecchiature di proprietà o per le quali si dispone di un’autorizzazione esplicita alla manutenzione. Utilizzare una postazione di manutenzione isolata secondo la procedura del produttore dello strumento, dopo aver rimosso l’analizzatore da qualsiasi processo in funzione o compito di protezione. Registrare le condizioni di alimentazione, il comportamento all’avvio, le segnalazioni di guasto, il traffico di comunicazione e lo stato di accesso documentato prima di apportare modifiche.
Se i contenuti originali devono essere conservati, fermarsi davanti a una richiesta di cancellazione, rimozione della protezione o modifica degli option byte. Richiedere al proprietario o al produttore pacchetti di aggiornamento approvati, codice sorgente, file binari di produzione e backup della calibrazione. Conservare le acquisizioni originali e gli hash dei file. Hash coincidenti dimostrano la coerenza delle copie; da soli non attestano l’autenticità del firmware, un recupero completo o un comportamento di misura corretto.
Validare lo strumento completo dopo la manutenzione approvata
L’accesso al firmware e l’accettazione dello strumento sono questioni distinte. Un piano di manutenzione approvato deve specificare le versioni applicabili del firmware e della configurazione, i requisiti di calibrazione e i criteri di accettazione prima di apportare una modifica. Le modifiche che coinvolgono funzioni di misura o di protezione richiedono la revisione dello specialista responsabile dello strumento.
Utilizzare le verifiche di riferimento e le procedure prescritte dal produttore per valutare il comportamento dello zero e dello span, la risposta, la segnalazione dei guasti, la registrazione, gli allarmi e gli stati di sicurezza in caso di guasto, ove applicabili. Registrare le condizioni di riferimento, le apparecchiature, i risultati e la decisione di accettazione. Non aggirare gli interblocchi né sopprimere gli allarmi per ottenere un esito positivo. Questo articolo non sostituisce le istruzioni di manutenzione specifiche del modello né attesta che uno strumento riparato sia idoneo a funzioni di protezione o all’uso medico.
Esporre le evidenze e i limiti ancora presenti
Un rapporto di valutazione utile distingue tra specifiche del produttore, comportamento osservato sulla scheda e conclusioni dedotte dall’analisi. Includere le versioni degli strumenti, il cablaggio, lo stato di protezione, i file originali e le prove a sostegno di ciascuna conclusione. Elencare le lacune ancora presenti, come registrazioni di calibrazione non disponibili, formati sconosciuti delle memorie esterne o condizioni operative non testate.
Questa guida presenta un quadro di manutenzione basato sulla documentazione. Non riporta alcuna campagna di decifratura completata, percentuale di recupero, tempo di esecuzione o risultato economico per il cliente. Ogni risultato di un progetto futuro richiede registrazioni ed evidenze di validazione proprie. Quando il firmware originale protetto non è disponibile, descrivere le opzioni di manutenzione supportate e i relativi limiti, anziché promettere l’estrazione o il ripristino completo dello strumento.
Parliamo di una valutazione autorizzata del firmware e dello strumento:
Ingegnere Principale:
Dr. Billy Zheng
Well Done PCB Technology
billy@reversepcb.com
Supporto di emergenza: +86-157-9847-6858